SD-WAN到底需不需要公网IP?从架构角度给你的明确答案
SD-WAN的灵活性在于能够同时使用专线、宽带、5G、卫星等多种链路。但是否必须为其配置公网IP,需要结合架构模型具体分析。
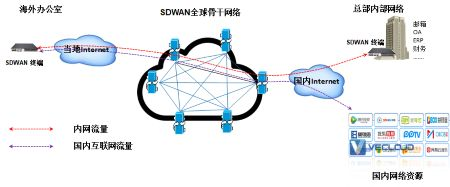
一、不需要公网IP的部署模式
1. 纯私有网络(MPLS / 专线)模式
所有通信走运营商私有链路:
控制器与边缘设备通过内网直连
数据从不走公网
👉 不需要公网IP
2. 私有云部署控制器
控制面托管于企业自有数据中心:
分支通过私有链路或专线接入
控制器内网即可访问
👉 不需要公网IP
3. 运营商托管 SD-WAN 网络
运营商把控制器、转发器全部构建在其骨干:
企业只用运营商内部地址
👉 企业完全不需要公网IP
二、必须具备公网IP的业务场景
1. 使用互联网链路进行组网
互联网宽带要参与建立隧道时:
IPSec/DTLS 建立需要公网可达
小型分支可使用 NAT-T,但至少一端有公网IP更稳定
👉 混合WAN场景通常需要公网IP
2. 云托管 SD-WAN 控制器
控制器在 AWS / Azure / GCP 上:
分支设备需通过公网注册
控制器需固定公网IP或域名
👉 必然需要公网IP(至少控制器端)
3. 远程用户VPN/客户端接入
移动办公用户通过互联网访问企业SD-WAN:
网关必须暴露公网IP用于VPN接入
👉 网关必须配置公网IP
三、技术要点:公网IP缺失也能建链?
NAT 穿透(NAT-T):允许双端私网建立隧道,但依赖第三方中继
PAT 公网共享:多个分支共享单一公网IP,但需注意端口冲突
IPv6 优先策略:可减少对 IPv4 公网地址的消耗
四、建议部署思路
全专线企业:不使用公网链路 → 可无公网IP
混合WAN:关键节点建议配固定公网IP
云接入型部署:控制器公网固定IP必不可少
远程接入需求:边缘网关必须有公网IP
结论:SD-WAN不是一定需要公网IP,但“是否使用互联网链路”决定了公网IP的必要性。