从传统网络到SASE架构:企业对接的实战路径与关键考量
在数字化转型的浪潮下,企业的网络与安全架构正经历深刻变革。SASE(安全接入服务边缘)以云原生、安全融合、零信任为核心理念,正在成为新一代企业网络的主流形态。那么,企业应如何从现有网络架构平滑过渡至SASE?
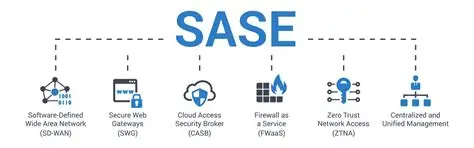
一、对接核心:重构流量路径
SASE 架构的核心逻辑,是将所有网络流量——无论来自分支、移动用户或云应用——引流至分布全球的 SASE 云节点,从而在云端实现统一的安全与访问控制。这一过程,实际上是企业网络从“自建中心”向“云端分布”的一次根本性转型。
二、三种落地模式
站点接入:本地设备引流至SASE边缘
企业分支机构可通过部署 SD-WAN 或安全CPE设备,经加密隧道(IPSec/TLS)直连SASE POP点。这样既能替代昂贵的MPLS专线,又能将所有流量在第一时间纳入SASE安全检测体系,实现智能分流与策略下发。用户接入:零信任驱动的灵活访问
针对移动与远程办公员工,SASE 提供轻量级客户端或无客户端的浏览器访问方式。用户可直接通过互联网连接至最近的SASE节点,系统依据零信任策略动态验证身份、设备与地理位置,确保“最小权限访问”原则落地。应用与数据中心接入:构建安全专线通道
企业可利用 AWS Direct Connect、Azure ExpressRoute 等专线服务,将核心业务系统与SASE网络打通,实现内部应用流量在安全域中流转,防止敏感数据暴露在公网环境中。
三、平滑迁移的三大关键
策略融合: 将现有的安全规则集中迁移至SASE平台,统一访问与威胁防护逻辑;
性能保障: 选择具备广泛 POP 点布局和稳定带宽的服务商,确保跨地域低延迟接入;
体系整合: 从网络、身份、访问、审计四个维度全面融合,逐步淘汰分散的安全网关与VPN系统。
SASE 不仅是一种技术升级,更是企业安全与网络战略的再造。未来,企业的数字边界将不再局限于数据中心,而是延伸至云端的每一个安全节点。